約5年前、Azureの資格を全部とった話(現在20認定)の記事にてAzureやMicrosoft 365の資格受験記を投稿していました。 ちょうどその頃にパブリッククラウドのアーキテクト的な仕事からアプリ開発メインの仕事になり、そして2024年に転職後は情報セキュリティの仕事となっていくなかで、ほぼすべての認定の有効期限が切れてしまいました。
2026年、心機一転、学び直すことにしました。
今回はMicrosoftのセキュリティ資格である「Exam SC-200: Microsoft Security Operations Analyst」の受験記になります。
結論から言うと、715 点とギリギリでした。 終了ボタンを押す時には99% 落ちたなーと思ったのに合格だったので複雑な気持ちになりました。
試験の概要や準備した内容など紹介します。
目次
SC-200 の試験概要
セキュリティ運用で必要となる知識、経験を問う試験です。
試験時間:120分(アンケート除く)
合格ライン:700点以上/1000点
主な出願範囲:
- Microsoft Defender XDRを使用した脅威の管理と緩和(Defender for Endpoint、Defender for Office 365、Defender for Identity等)
- Microsoft Sentinelを使用した緩和ソリューションの構成と管理(データコネクタの構成、KQLを使った分析ルール作成、ブックの構築等)
- Microsoft Sentinelでのインシデント応答と脅威ハンティングの実施(インシデント管理、ハンティングクエリ、プレイブックによる自動化等)
実際に受験してみると、Microsoft DefenderやSentinelの実務に即した具体的な構成や検索クエリ(KQL)の知識がかなり細かく問われる印象でした。 「実際にポータル画面を操作して運用できるか」という現場レベルの手技・仕様の理解が求められます。
自分はいつも「概念理解や全体像の把握が大事」と考えていて、そのベンダーの基本的な思想やそれが反映したアーキテクチャを理解できれば彼らが描く理想のシステムも想像できて、そうすると細かいサービス名や機能の中身を暗記するというよりも感覚として正しい方向性がわかる感じなのですが、この試験は具体的な画面構成やMicrosoft製品群でのセキュリティ運用を設計および運用していないと何を聞かれているのかもよくわからん、という感じです。
ただ、試験中に Microsoft Learn は利用できるので、構文や細かなパラメータ系はその場で確認できます。とはいえ、「どの設定がどのポータルにあるか」「KQLの基本的な関数や検索ロジック」などのインデックスが頭に入っていないと、試験時間内にLearnを検索して回答を導き出すのは厳しいと感じました。 試験は普段は大分時間が余ることが多いですがこの試験は残り0秒まで奮闘しました。 ちゃんと覚えていませんが、、5年前に受けたときのSC-200の方が Microsoft Learn を使えなかった分なのかここまで難しくはなかったなーと。
受験時の私のスペック
SC-200の領域についての業務経験は5年以上前となりますが少しあります。 Exchange Online、Denfender for Endpoint、Entra ID、Purview のPoC、提案、設計、開発など。 ただ、わたしは特定の技術、製品の専門家というよりはそのお客様の困り事に応じて最適なものを考えて提案する考えだったので Microsoft 特化して無い感じです→知識&経験。
- 現場経験:オンプレミス、ハイブリッド、クラウドでの豊富な経験(インフラからセキュリティ、認証系、アプリまで何でもOK。 上流・下流、提案から設計、運用まで。 お客様対応が一番楽しかった)
- 2021年頃:SC-900, SC-200, SC-300, SC-400,MS-100/101, MS-500,AZ-500を一通り合格、他Azure,Microsoft 365で約20認定
- 2026年:学び直しとしてAZ-500(Azure Security)、SC-401合格、AWS 3資格取得
- 今回の勉強時間:6時間ほど・・・(1回目不合格時は2時間、2回目は4時間)
5年前に受験しているSC-200や他の試験はほぼ覚えておらず。 2026年春からAZ-500→SC-401→SC-100 と進めてきたので Azure や Microsoft 365 のセキュリティの基礎はある程度わかる状態。
SC-200の領域について個人利用で色々やっていました。 前は Microsoft 365 E5 で大分色々やっていましたが、今は Defender for Endpoint Plan2 と Microsoft 365 Business Basic を単体購読しています。 最近学び直ししているのでまたE5かBusiness Premiumに変更しようか考えているところ。
具体的にやっていることは以下。 昔は Intune 管理などもやっていましたが個人環境でやっても面倒なだけでやめてしまいました。
- Defender for Endpoint Plan2 で個人のWindows 11の管理(脆弱性の可視化、有事の際のスレットハンティング、ログのAzureへの転送・保管)
- Microsoft 365 Business Basic でm.bigriver.jp のExchange Online 運用
私が実践した超短期勉強方法
自分が行った事前勉強の中身を紹介します。 勉強時間は試験当日の約3時間です。 まあ、715点のマグレ合格だったので反面教師的にここで紹介する内容じゃ危ういということを伝えられれば幸いです。
最近の勉強方法は Gemini Notebook に大きく依存しています。 今年に受験したAZ-500、SC-401、SC-100 では1つのNotebookを利用し、公開されている試験情報やMicrosoft Learnなどを登録し、試験の概要を教えてもらい、わからないことを尋ね、クイズを作ってもらい、試験後は自分がわからなかったこと怪しかったことを壁打ちして育てています。 この結果としてAI側も私の過去も含めたバックボーンや現在の状況を加味して優先的に学習や復習することを提案、アドバイスしてくれて非常に有用でした。
試験当日の朝を振り返ると、まずは Gemini に試験のシラバスを確認します。 技術領域としては Defender XDR、Sentinel、想定されるシチューエーションはインシデントレスポンスとスレットハンティングです。 また、試験も大分実践的な内容、具体的な画面構成を理解し操作できることやKQLで目的を達成できること、を求められることがわかりました。
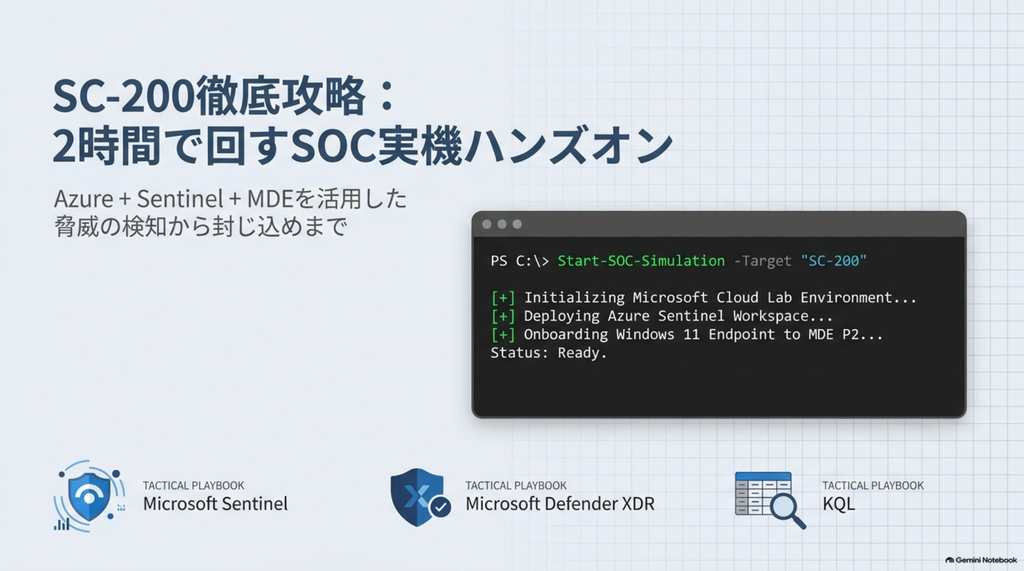
ということで個人のAzureおよびMicrosoft365環境で2時間で出来るハンズオントレーニングをGeminiに提案してもらい実行しました。 すでに実装済なところもあったり実際には1時間ほどもかからずでしたがこれで一通りSentinel と Defender の画面構成、インシデントレスポンスとスレットハンティングの実際の操作をおさらいできたことがギリギリ試験をパスできた要因かと思います。 これやっていなかったら試験中にMicrosoft Learn で調べることすら難しかったなーと。
今回の経験を踏まえていうと王道な準備の仕方、Microsoft Learn で
Gemini に作ってもらったスライドを少し紹介。 15ページのスライドです。 具体的な手順は別途テキストもあり。
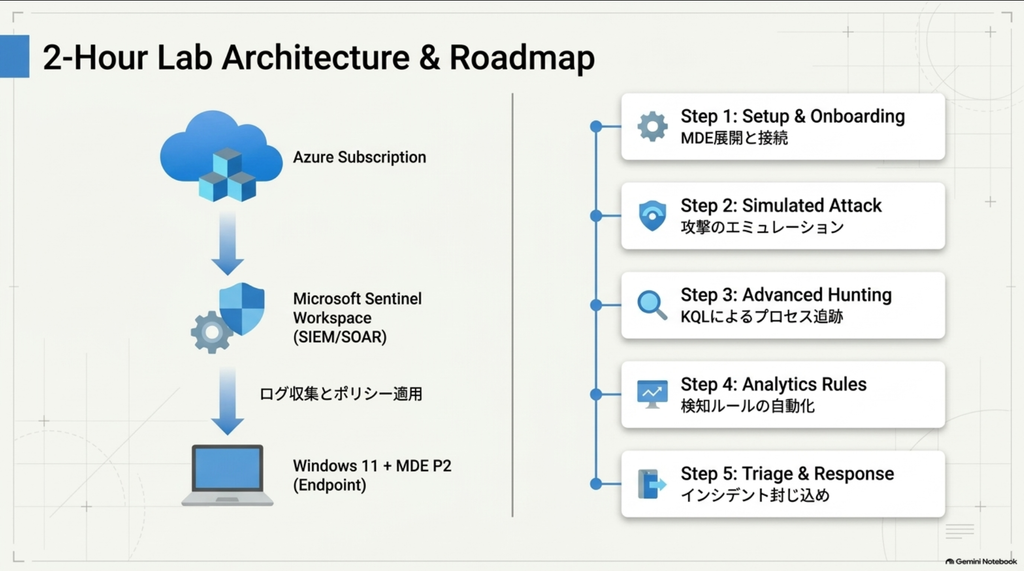
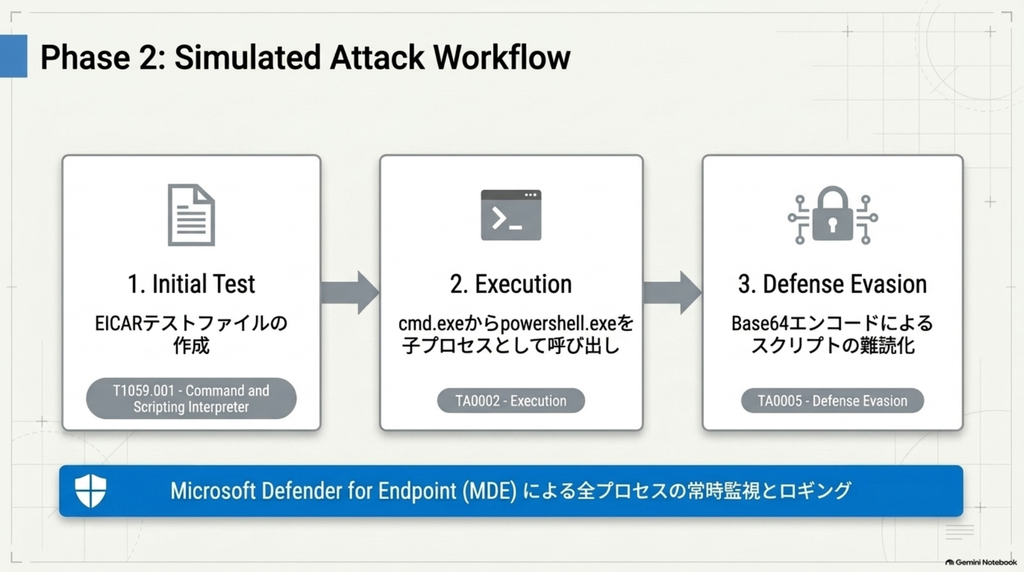
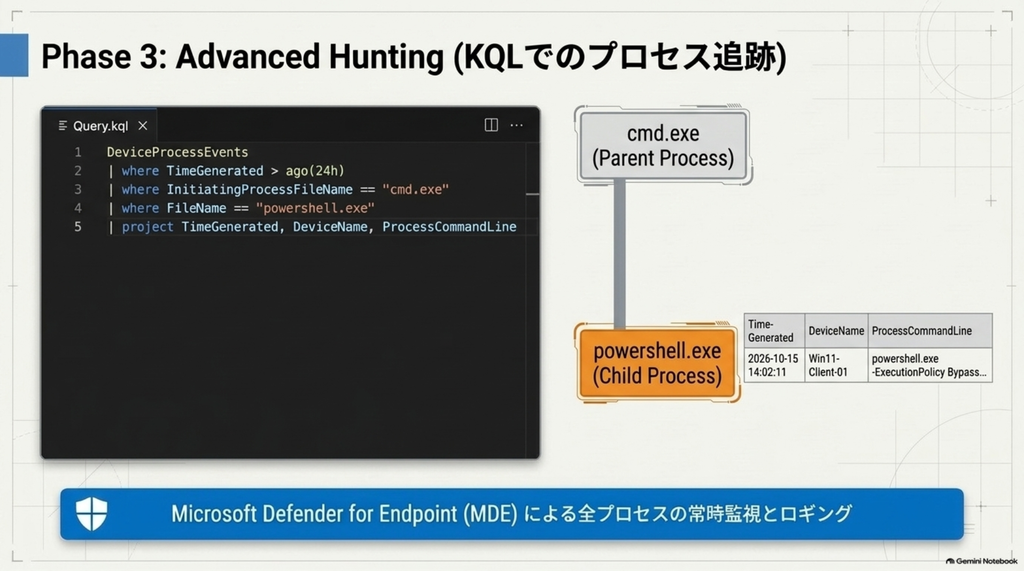
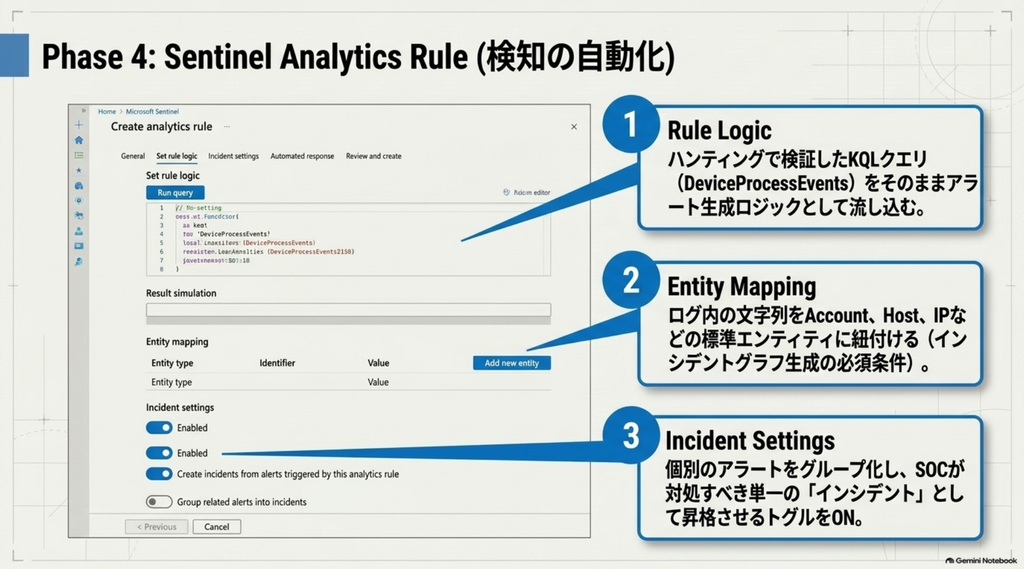
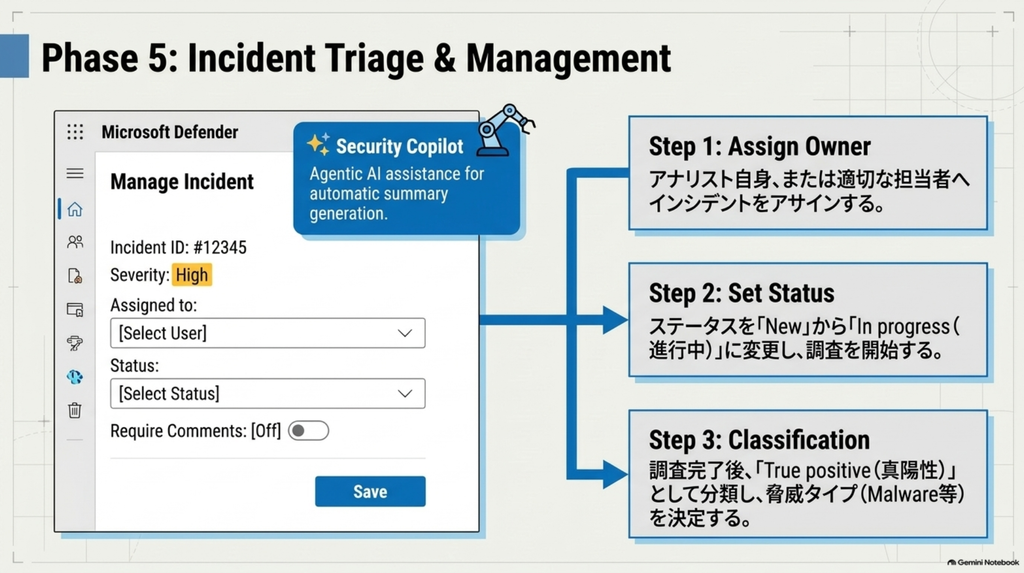
自分がやっていないので完全なおすすめではないのですが、王道どおり Microsoft Learn の活用がよいのだと思いました。 Gemini が考えてくれた2時間のハンズオンは本当にシンプルな内容でわからないことは試験中に Microsoft Learn で調べて回答となります。 試験時間は長いわけでは無い(120分で60問超)のでじっくり調べるわけにはいかないためもあります。
Microsoft Learn のMicrosoft 認定: セキュリティ 運用アナリスト アソシエイト の公式サイトにいくと
試験の準備で何をなすべきか、その為のトレーニングが準備されています。 約30時間ですが、現場で使える・役立つ実力を身につけるならこのトレーニングを進めるとよいと思います。 試験後でこのブログを書く中でざっくり見てみましたがこのトレーニングに従って手を動かし、その中で不明だったりその通りに操作できない部分はMicrosoft Learn で調べながら進めれば SC-200 試験で問われることは概ね対応できると思いました。 特に Microsoft Learn の調べ方のコツ、クセを把握しておくと実際の試験ではとても役立つと思います。
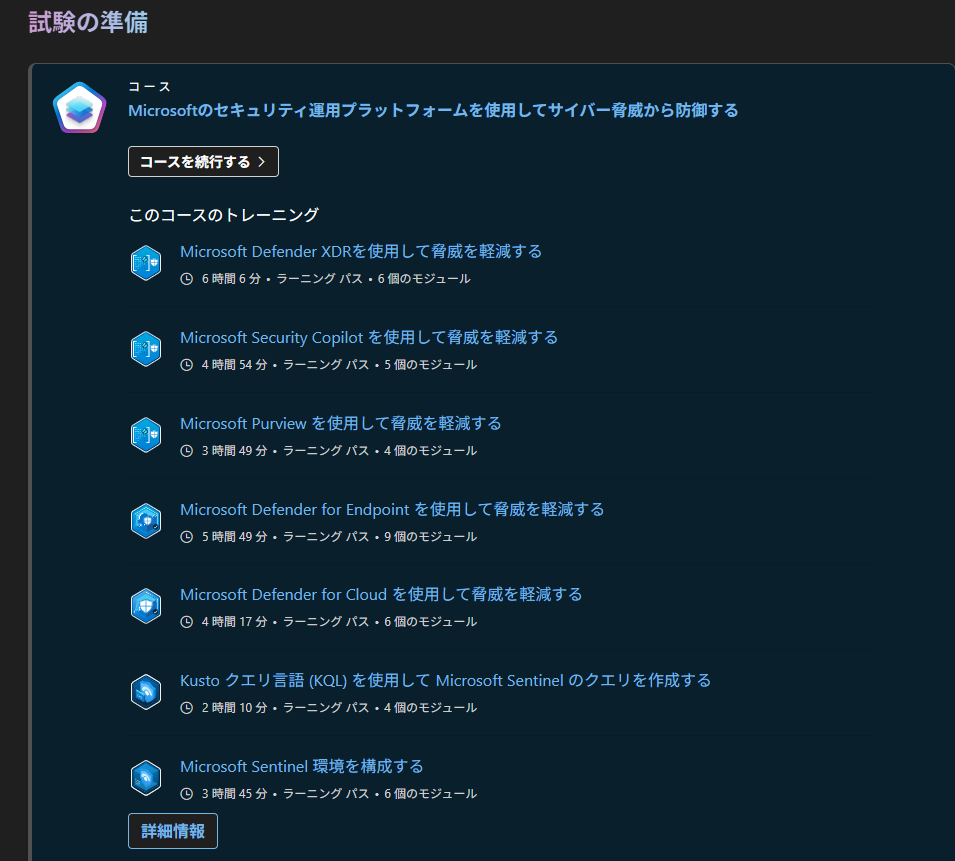
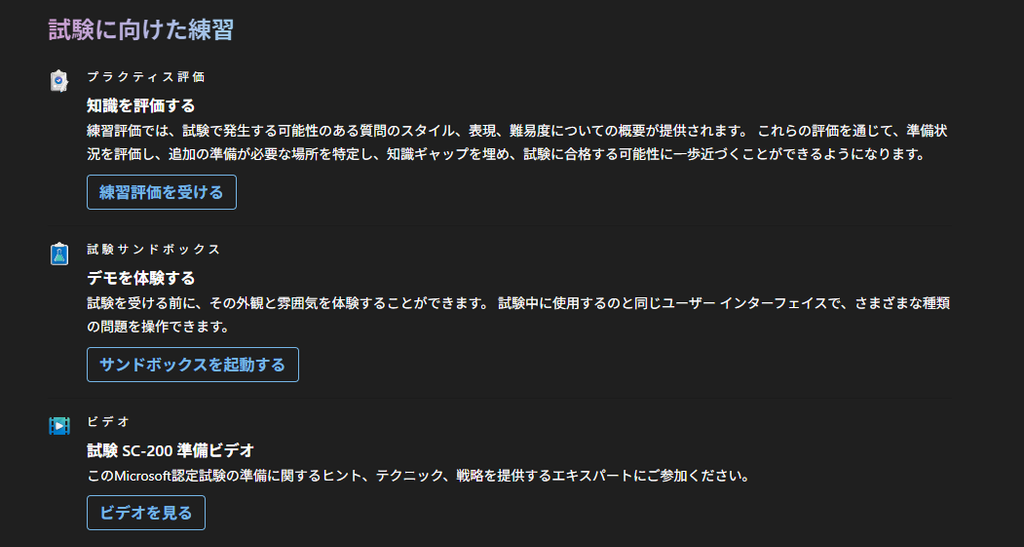
他にも練習評価やサンドボックス、ビデオもあります。 灯台もと暗しで全然活用できていなかったと反省ですが、次回受ける予定のSC-300ではちょっと使ってみようと思いました。
今後の予定:Microsoft の認定「取り直し」ロードマップ
過去にMicrosoft資格を「20認定」まで取得していた私ですが、すべて失効してしまったため、以下の4つの柱で「取り直しロードマップ」をスタートします(宣言するのは自分にプレッシャーをかけたいため)。
ただ、第1の柱が終わったあと、Microsoft系(GitHub)を進むか、AWSやセキュリティ系(CISSP)に行くか悩み中。
まずは Azure や Microsoft 365 などMicrosoft が考えるセキュリティの全体像と彼らが考える理想的な状態を認定を通して学び直します。 これは現在の職務にも直接的にも間接的にも役立ちます。
- AZ-500(Azure Security) ➔ 【5/16 合格】
- SC-500 (Implementing End-to-End Security Controls for Cloud and AI Workloads) →10月受験予定
- SC-401(Information Protection)➔ 【6/27 合格】
- SC-300(Identity and Access)→ 9月受験予定
- SC-200(Security Operations)→ 【9/19 合格】
- SC-100(Cybersecurity Architect)→ 【8/30合格】
モダンワークプレイスのセキュリティを固めます(※MS-500は廃止されたため、後継のMS-102等へ適宜アレンジ)。
- MS-102(Microsoft 365 Certified: Administrator Expert)へ再チャレンジ
セキュリティの土台となるインフラ知識を再ビルドします。
- AZ-104(Azure Administrator)
- AZ-305(Azure Solutions Architect Expert)
現代のバイタルスキルであるAI・データ系資格も、過去の知識をベースに最新版へアップデートしていきます。
以上