Alibaba Cloud コンソールのログイン時の認証強化に Google Titan Security Key をU2F で利用する話です。
ただし、結論を先にいうと利用できません。 CTAP2 / FIDO2 のみに対応する Titan Security Key では U2F のみサポートする Alibaba Cloud では利用できないという可能性が高いです。 もうちょっと試行錯誤はしてみますが、1日頑張っても動きませんでした。
目次
事前準備
Alibaba Cloud コンソールでの設定を開始する前に以下を実施しておきます。
- Ttitan Security Key を PC に挿入しておく
- Webブラウザで Alibaba Cloud コンソールにログインしておく
Alibaba Cloud での MFA 設定
1. Alibaba Cloud コンソールにログインし、画面右上のユーザーアイコン( “P”のところ)をクリックします。
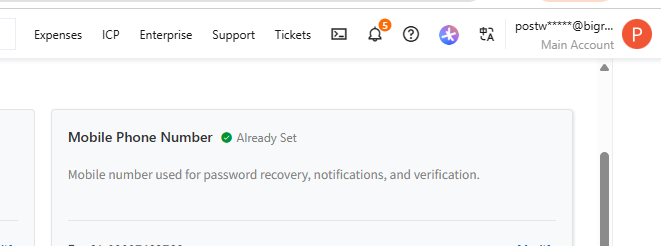
2.メニューから [Security Settings]を選択します。
3.Universal 2nd Factor にある [Bind] をクリックします。
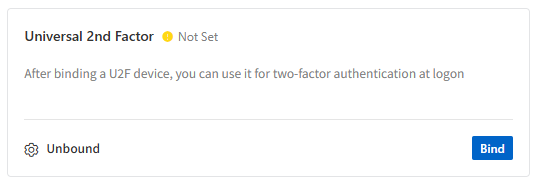
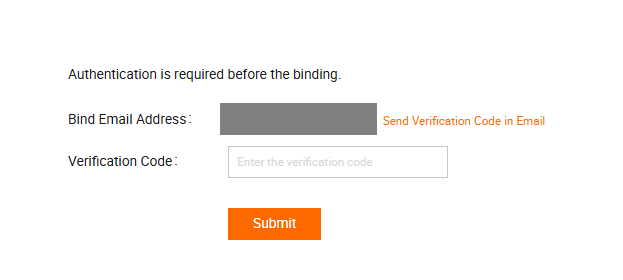
まず、E-Mailでの認証コードを受け取り、その認証コードで本人確認を進めます。
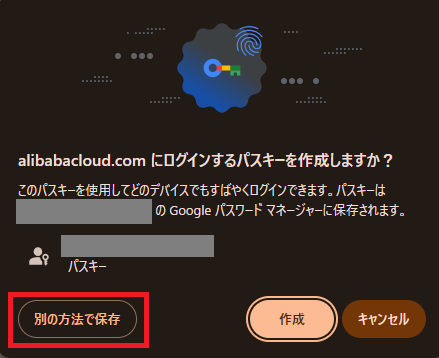
“別の方法で保存”をクリックします。
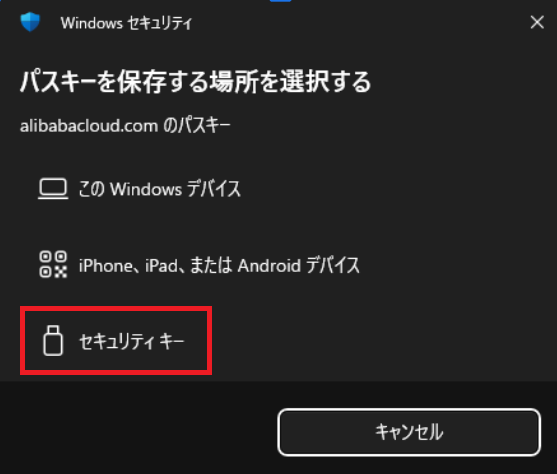
”セキュリティキー”をクリックします。
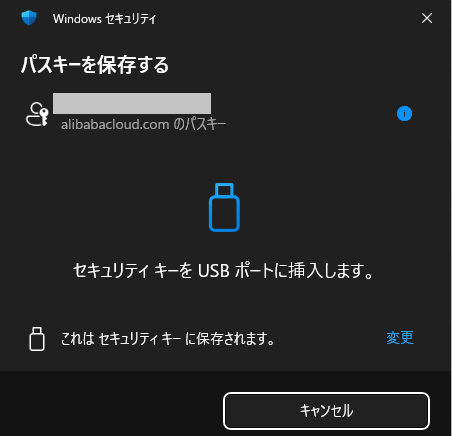
セキュリティキーの挿入が促されるので、挿入します。
Titan Security Key に設定した PIN を入力します。
※ Titan 出荷時は PIN は未設定です。
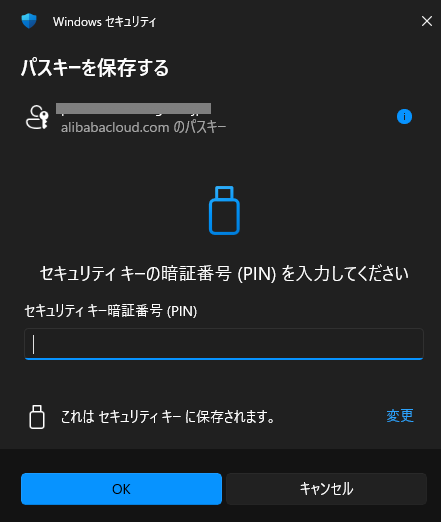
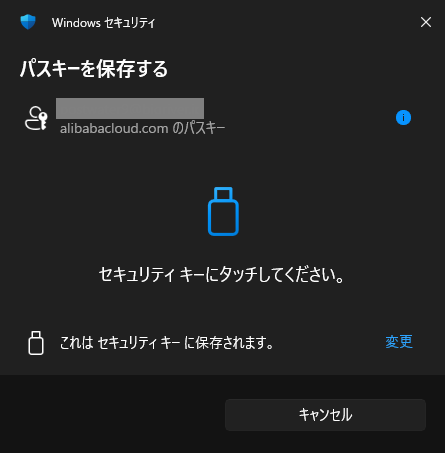
Titan Security Key に物理的にタッチします。 指紋認証などではないのでどの指でタッチしてもOKです。
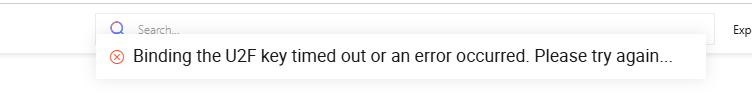
タッチして数秒で以下のエラーで失敗します。
解決のために試行錯誤したこと
以下をそれぞれ2~3回ずつ試しましたが成功しませんでした。
- 複数のブラウザ (Chrome / Edge / Firefox)
- シークレットウィンドウ(Chrome / Edge / Firefox )
- Titan Security Key に PIN を設定 (出荷時は未設定で未設定でNGだったため)
- Titan Security Key の挿入タイミングを変更(最初から挿入→NG、要求あってから挿入→NG)
- Alibaba Cloud の RAM アカウント (挙動は異なる。 Time Out ErrorではなくPIN入力後→タッチでまたPIN要求の繰り返し)
想定される原因と今後の予定
Alibaba Cloud の仕様や FIDO の仕様を調べていくと、原因は Alibaba Cloud の「Universal 2nd Factor」機能が古い CTAP1 (U2F) 規格のまま更新されていないためと想定しています。
最新の FIDO2 / CTAP2 準拠の Titan Security Key は古い規格に対応できなかったのか、Titan は対応しているけども Alibaba Cloud 側のU2Fの実装に何かしら問題があるのか、ちょっと調べてみました。 2023年より前のモデルの Titan では CTAP1(U2F)を対応して模様ですが、2023年以降のTitan はFIDO2/ CTAP2 準拠という情報しか見つかりません。 CTAP2はCTAP1を包含するとの情報もあるので使えそうなものですが、こうなってくると Alibaba Cloud 側の実装に原因がある、いわゆる相性問題の可能性もあります。
相性問題の切り分けとして CTAP1/U2Fに対応する模様の Ubikey を新たに購入して試してみる予定です。 ハードウェアキーを2台持ちすることは意味があります。 1台が故障、紛失しても認証を行えるためです。 購入してテストしたらまた記事を更新予定です。
以上