Microsoft Defender のセキュアスコアの100%を目指して推奨事項を設定していく話で、初回の今回は推奨事項「Block Adobe Reader from creating child processes(Adobe Reader による子プロセスの作成をブロックする)」を設定する話です。
目次
どうしてセキュアスコアで 100% を目指すのか?
2026年9月からのサイバー攻撃の激化を目の当たりにする中、漏洩した自分の個人情報をもとに巧妙なフィッシングが行われ、Windows デバイスに攻撃者の侵入を許してしまうのはでないかと危機感を覚えています。 それでデバイスのセキュリティでやるべきことは沢山ありすぎるのとその内容は日々変わっていく中でゴールというか目標として Microsoft Defender のセキュアスコアの 100% を置くことにしました。 このゴールが適切だったのか、有効だったのかは実際やってみてから判断することにします。
なお、このDefender のセキュアスコアは有償のDefender for Endpoint がないと使えません。自宅の Windows PC では Microsoft Defender for Endpoint P2 を利用しています。
推奨事項は100個以上あるので100個の記事になるかもしれませんがスコアが高いものを優先して設定を進めていきます。
Block Adobe Reader from creating child processes について
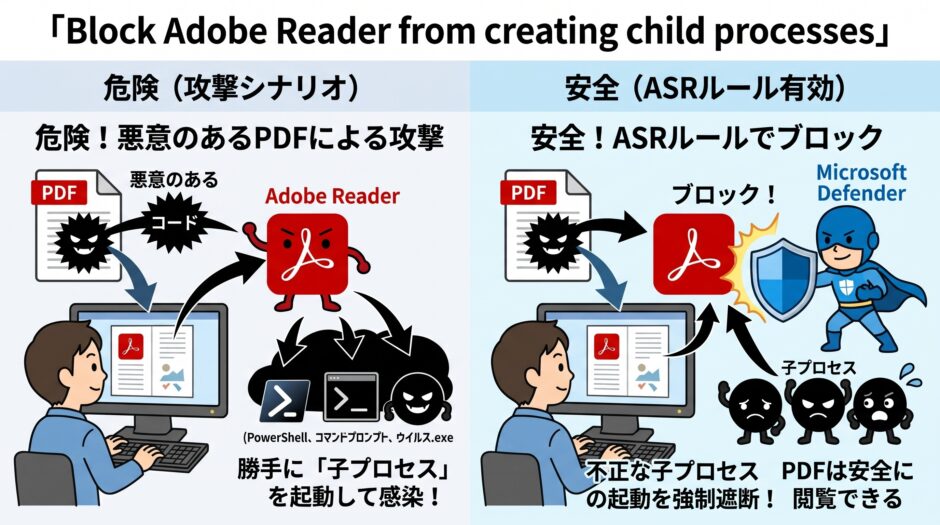
推奨事項「Block Adobe Reader from creating child processes(Adobe Reader による子プロセスの作成をブロックする)」は、攻撃面の縮小(ASR)ルールの1つです。PDF ファイルを悪用したマルウェア感染や攻撃ペイロードの実行を防ぐ目的で提供されています。
この設定を適用すればスコアを1.04%改善することが出来ます。
通常の PDF 閲覧操作において、Adobe Acrobat Reader がコマンドプロンプトや PowerShell、スクリプト実行エンジンなどを勝手に起動することは基本的にありません。
- 典型的な攻撃シナリオ:
- 攻撃者がメールや悪意のある Web サイト経由で、悪意のあるマクロや JavaScript、ゼロデイ脆弱性(エクスプロイト)を仕込んだ PDF を開かせます。
- PDF 閲覧ソフトの脆弱性を突き、Adobe Reader から
cmd.exe、powershell.exe、cscript.exe、あるいはダウンロードした不審な.exeなどを「子プロセス」としてバックグラウンドで起動させます。 - PDF のサンドボックス(保護モード)を突破し、端末の乗っ取りやランサムウェアの展開を行おうとします。
- このルールが果たす役割: Adobe Reader が新しいプロセス(子プロセス)を呼び出そうとした瞬間に、Windows Defender が割り込んで起動を強制ブロックし、感染を未然に遮断します。
画面右側のタグに「ユーザーへの影響の評価」とある通り、業務影響の確認が推奨されています。
- 一般的な PDF 閲覧・印刷: 影響はほぼありません。通常の閲覧、文字入力、注釈追加、印刷などは問題なく動作します。
- ブロックされる可能性がある特殊な使い方:
- PDF 内のハイパーリンクやボタンから、外部の独自実行ファイル(
.exeやバッチファイル)を直接起動させるような運用。 - Adobe Reader と特殊な連携スクリプトを呼び出す一部のサードパーティ製プラグインや業務専用アドオン。
- PDF 内のハイパーリンクやボタンから、外部の独自実行ファイル(
設定
設定方法は色々ありますが、自宅の管理対象の Windows 11 は複数台あり Intune から設定できるものと出来ないものがあります。 それぞれ実施した設定を簡単に記録に残します。
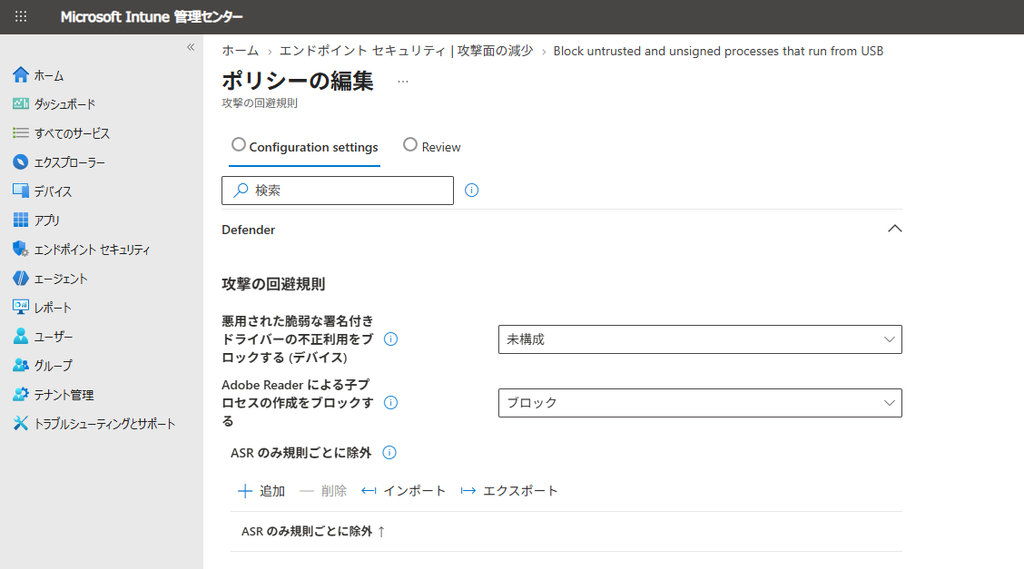
Intune の管理画面からエンドポイントセキュリティ > 攻撃面の減少で ”ポリシーの作成”からポリシーを作成します。
“Adobe Reader による子プロセスの作成をブロックする”をブロックにします。
# Adobe Reader 子プロセス作成ブロック
Set-MpPreference -AttackSurfaceReductionRules_Ids 7674ba52-37eb-4a4f-a9a1-f0f9a1619a2c -AttackSurfaceReductionRules_Actions Enabled
以上